Private Key là gì? Vai trò, cách hoạt động và những lưu ý bảo mật quan trọng
- VVân Lê
- Reviewed by:DDương Bùi
- 18 phút đọc
Giữa không gian tiền mã hóa, bảo mật tài sản luôn là ưu tiên hàng đầu. Private key chính là yếu tố cốt lõi xác định quyền sở hữu và khả năng kiểm soát ví tiền của bạn. Nếu mất private key, đồng nghĩa với việc bạn mất toàn bộ quyền truy cập tài sản số, cho dù vẫn còn giữ public key hay địa chỉ ví. Vậy private key là gì, dùng để làm gì và cách bảo mật ra sao cho an toàn tuyệt đối? Hãy cùng Coindews khám phá chi tiết trong bài viết dưới đây.
Private Key là gì?
Trước khi đi vào các nguyên tắc phòng thủ, bạn cần hiểu chính xác private key là gì và tại sao nó lại quan trọng đến mức quyết định toàn bộ quyền sở hữu tài sản số của bạn. Phần này bóc tách khái niệm từ định nghĩa kỹ thuật đến cơ chế vận hành thực tế.
Định nghĩa Private Key trong blockchain và ví crypto
Private Key là một chuỗi dữ liệu mật mã dùng để xác thực quyền kiểm soát tài sản crypto và ký các giao dịch trên blockchain. Có thể hiểu đơn giản, Private Key giống như “chìa khóa” cho phép chủ sở hữu chứng minh quyền sử dụng tài sản gắn với địa chỉ ví.
Private Key không phải là nơi lưu trữ BTC hay crypto. Tài sản thực tế được ghi nhận trên blockchain, còn Private Key cho phép người dùng tạo chữ ký số để thực hiện giao dịch từ địa chỉ tương ứng.
Vì vậy, nếu Private Key bị lộ, người khác có thể sử dụng nó để kiểm soát tài sản; nếu bị mất và không có phương án khôi phục phù hợp, quyền truy cập tài sản cũng có thể bị mất vĩnh viễn.
Trong ví crypto, private key chính là thứ mà ứng dụng ví (wallet app) lưu trữ và bảo vệ. Còn seed phrase (12 hoặc 24 từ tiếng Anh) chỉ là cách trình bày dễ đọc, dễ sao lưu của khóa gốc theo chuẩn BIP-39, từ đó dẫn xuất ra nhiều private key con.
Private Key dạng mã bảo mật cho các hoạt động xác thực blockchain
Private Key hoạt động như thế nào khi ký giao dịch?
Đây là phần cốt lõi mà rất nhiều nhà đầu tư hiểu mơ hồ. Blockchain như Bitcoin và Ethereum sử dụng thuật toán ECDSA (Elliptic Curve Digital Signature Algorithm) trên đường cong secp256k1 để ký giao dịch.
Cơ chế diễn ra như sau:
- Từ private key (số 256-bit), hệ thống dùng phép nhân điểm trên đường cong elliptic để tạo ra public key tương ứng. Phép biến đổi này là một chiều: bạn dễ dàng đi từ private key sang public key, nhưng gần như không thể đảo ngược.
- Khi bạn gửi một giao dịch, theo giải thích của Ledger Academy, "ECDSA uses your private key to produce a unique digital signature" - khóa riêng tư kết hợp với dữ liệu giao dịch và một giá trị nonce ngẫu nhiên để tạo ra chữ ký gồm cặp giá trị (r,s).
- Mạng lưới dùng public key của bạn để xác minh chữ ký này là hợp lệ, mà không cần biết private key. Đây chính là vẻ đẹp của mật mã bất đối xứng.
Một lưu ý chuyên sâu về bảo mật: giá trị nonce phải duy nhất và không đoán trước cho mỗi lần ký. Bài nghiên cứu học thuật "ECDSA Cracking Methods" chỉ rõ rằng nếu nonce bị lộ, bị chọn yếu, hoặc bị tái sử dụng, kẻ tấn công có thể tính ngược ra private key. Vụ việc kinh điển năm 2010 khi nhóm fail0verflow khôi phục được khóa ký của Sony PlayStation 3 cũng chính vì Sony dùng nonce tĩnh thay vì ngẫu nhiên.
Vì sao Private Key quyết định quyền kiểm soát tài sản?
Câu trả lời ngắn gọn: ai giữ private key, người đó là chủ sở hữu tuyệt đối của tài sản - không cần chứng minh danh tính, không cần ngân hàng xác nhận, không có bên trung gian nào can thiệp.
Điều này khác hoàn toàn với tài chính truyền thống. Nếu bạn quên mật khẩu ngân hàng, bạn có thể gọi tổng đài, mang CMND ra chi nhánh và lấy lại quyền truy cập. Với crypto phi tập trung, không tồn tại "nút reset password". Private key vừa là chìa khóa, vừa là bằng chứng sở hữu duy nhất. Vụ án NCA Officer là minh chứng: cảnh sát Anh chỉ có thể thu hồi ~50 BTC bị đánh cắp sau khi khám nhà và tìm thấy thiết bị chứa private key của ví liên quan - không có khóa, ngay cả cơ quan điều tra cũng bó tay.
Ví dụ đơn giản: chuyển crypto từ ví A sang ví B cần Private Key như thế nào?
Hãy hình dung một tình huống thực tế. Nam muốn chuyển 1 ETH từ ví A của mình sang ví B của Bình:
- Nam tạo lệnh giao dịch gồm: địa chỉ nhận (ví B của Bình), số lượng (1 ETH), phí gas.
- Ví của Nam dùng private key của ví A để ký giao dịch này, tạo ra chữ ký số ECDSA.
- Giao dịch đã ký được phát lên mạng Ethereum.
- Các node trong mạng dùng public key/địa chỉ ví A để xác minh chữ ký hợp lệ, xác nhận Nam thực sự sở hữu ví A.
- Giao dịch được ghi vào block, 1 ETH chuyển sang ví B.
Điểm mấu chốt: private key của Nam không bao giờ rời khỏi thiết bị và không bao giờ xuất hiện trên blockchain. Chỉ có chữ ký được công khai. Đó là lý do vì sao việc lộ private key nguy hiểm đến vậy - bất kỳ ai có nó đều có thể ký giao dịch thay bạn.
Private Key khác gì Seed Phrase, Public Key, Address và Password?
Nhiều nhà đầu tư mới thường nhầm lẫn giữa các khái niệm này, và chính sự nhầm lẫn đó dẫn đến những sai lầm bảo mật chết người. Bảng dưới đây tổng hợp nhanh trước khi đi vào chi tiết từng cặp so sánh:
| Yếu tố | Bản chất | Có thể chia sẻ? | Vai trò |
| Private Key | Số 256-bit bí mật | ❌ Tuyệt đối không | Ký giao dịch, kiểm soát tài sản |
| Seed Phrase | 12-24 từ (BIP-39) sinh ra private key | ❌ Tuyệt đối không | Khôi phục toàn bộ ví |
| Public Key | Sinh từ private key | ✅ Có thể | Xác minh chữ ký |
| Address (địa chỉ ví) | Rút gọn từ public key (đã hash) | ✅ Có thể | Nhận tiền |
| Password/PIN | Mật khẩu cục bộ do bạn đặt | ❌ Không nên | Mở khóa app trên thiết bị |
Private Key vs Seed Phrase/Recovery Phrase
Đây là cặp dễ nhầm nhất. Seed phrase (recovery phrase) là "khóa mẹ", còn private key là "khóa con". Theo chuẩn BIP-39, 12 hoặc 24 từ của seed phrase được đưa qua hàm dẫn xuất PBKDF2 với HMAC-SHA512, lặp 2.048 vòng để tạo ra một "hạt giống" 512-bit. Từ hạt giống này, ví có thể sinh ra hàng loạt private key cho nhiều tài khoản khác nhau.
Nói cách khác: mất private key làm mất một tài khoản; mất seed phrase làm mất toàn bộ ví. Ngược lại, ai có seed phrase của bạn có thể tái tạo mọi private key và cuỗm sạch tài sản.
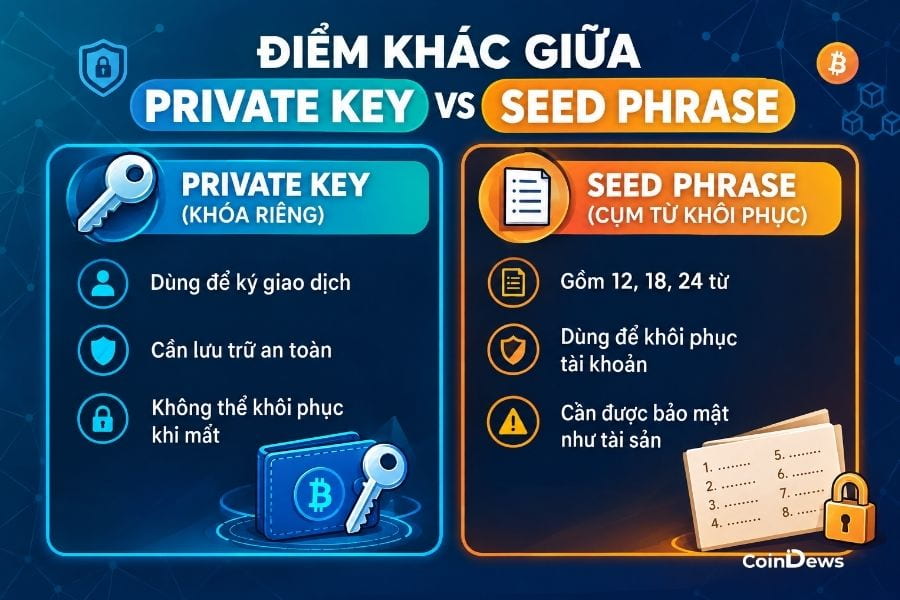
Private Key là khóa con, Seed Phrase là khóa mẹ
Private Key vs Public Key
Hai loại khóa này là một cặp bất đối xứng. Private key giữ bí mật để ký, public key công khai để xác minh. Mối quan hệ toán học là một chiều: từ private key tính ra public key rất dễ, nhưng từ public key suy ngược ra private key là bài toán "logarit rời rạc trên đường cong elliptic" - không khả thi với sức mạnh tính toán hiện nay.
Public Key vs địa chỉ ví
Địa chỉ ví (address) là phiên bản rút gọn và đã được băm (hash) của public key. Ví dụ, một địa chỉ Ethereum bắt đầu bằng 0x... chính là 20 byte cuối của giá trị hash Keccak-256 từ public key. Bạn chia sẻ địa chỉ này để nhận tiền, giống như chia sẻ số tài khoản ngân hàng. Việc chia sẻ địa chỉ hoàn toàn an toàn.
Password/PIN ví có phải Private Key không?
Không. Đây là hiểu lầm nguy hiểm. Password hoặc mã PIN chỉ là lớp bảo vệ cục bộ trên thiết bị của bạn, dùng để mã hóa và mở khóa file lưu private key. Nếu bạn quên mật khẩu nhưng vẫn giữ seed phrase, bạn khôi phục ví bình thường trên máy khác. Ngược lại, mật khẩu mạnh đến đâu cũng vô nghĩa nếu seed phrase đã lọt ra ngoài.
Wallet app có giữ tài sản crypto của bạn không?
Về mặt kỹ thuật, tài sản của bạn nằm trên blockchain, không nằm trong app. Ứng dụng ví (như MetaMask, Trust Wallet) chỉ là công cụ quản lý private key và tạo giao dịch. Điều này dẫn đến sự phân biệt quan trọng:
- Ví non-custodial (tự quản): bạn giữ seed phrase, bạn toàn quyền và toàn trách nhiệm.
- Ví custodial (sàn giao dịch giữ hộ): sàn giữ private key thay bạn - tiện lợi nhưng bạn phụ thuộc vào bảo mật của sàn, như bài học từ vụ Bybit sẽ phân tích bên dưới.
Mất hoặc lộ Private Key nguy hiểm như thế nào?
Hiểu được bản chất kỹ thuật, giờ ta cần nhìn thẳng vào hậu quả. Có hai kịch bản xấu hoàn toàn khác nhau: mất khóa (bạn không còn truy cập được) và lộ khóa (kẻ khác truy cập được). Cả hai đều dẫn đến mất tiền, nhưng theo những cách rất khác nhau.
Mất Private Key có đồng nghĩa với mất crypto không?
Trong tuyệt đại đa số trường hợp: có. Nếu bạn mất private key và không có seed phrase sao lưu, tài sản của bạn vẫn nằm trên blockchain nhưng bị "đóng băng vĩnh viễn" - không ai, kể cả bạn, có thể di chuyển chúng. Chúng trở thành "lost coins".
Ước tính của giới nghiên cứu (Chainalysis và các phân tích on-chain qua nhiều năm) cho rằng khoảng 3-4 triệu BTC đã bị mất vĩnh viễn theo cách này - một phần đáng kể nguồn cung Bitcoin. Đây là lý do sao lưu seed phrase đúng cách quan trọng đến vậy.
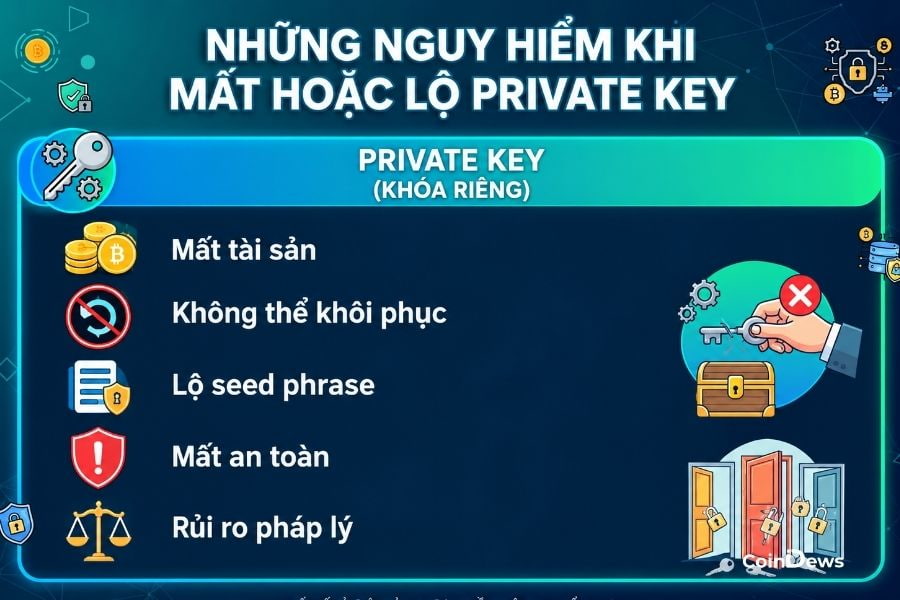
Mất khóa riêng tư có thể khiến nhà đầu tư bị đánh cắp tiền
Điều gì xảy ra khi Private Key hoặc Seed Phrase bị lộ?
Ngược lại với mất khóa, khi khóa bị lộ, hậu quả thường đến trong vài phút. Kẻ tấn công dùng bot quét ví tự động; ngay khi phát hiện một seed phrase hoặc private key có tài sản, chúng lập tức tạo giao dịch rút sạch. Trong nhiều trường hợp, nạn nhân thậm chí không kịp phản ứng.
Đây không phải nguy cơ lý thuyết. Chainalysis ghi nhận 158.000 sự cố tấn công ví cá nhân trong năm 2025, trong đó Solana - một trong những blockchain có nhiều ví cá nhân hoạt động nhất - dẫn đầu với khoảng 26.500 nạn nhân.
Vì sao giao dịch blockchain thường không thể đảo ngược?
Tính bất biến (immutability) là đặc trưng cốt lõi của blockchain. Một khi giao dịch được xác nhận và ghi vào block, nó gần như không thể bị hủy hay đảo ngược. Chainalysis mô tả điều này bằng cụm từ "the blockchain never forgets" (blockchain không bao giờ quên). Đặc tính này giúp truy vết dòng tiền (như trong vụ NCA Officer), nhưng cũng đồng nghĩa: khi tiền đã bị chuyển đi, bạn không có cách nào "gọi ngân hàng để hoàn tác".
Lộ Private Key khác gì với ký nhầm giao dịch approve độc hại?
Đây là điểm tinh tế mà nhiều nhà đầu tư bỏ qua. Có hai con đường mất tiền khác nhau về cơ chế:
- Lộ khóa trực tiếp: kẻ xấu có được private key/seed phrase và kiểm soát toàn bộ ví.
- Ký approve độc hại: bạn vẫn giữ khóa an toàn, nhưng bạn tự tay ký một giao dịch cấp quyền (approve) cho hợp đồng thông minh độc hại, cho phép nó rút token của bạn bất cứ lúc nào.
Vụ Bybit tháng 2/2025 là case study kinh điển cho con đường thứ hai ở quy mô tổ chức. Theo phân tích của BlockSec và Hacken, nhóm Lazarus (Triều Tiên) không hề đánh cắp private key. Thay vào đó, chúng xâm nhập máy của một lập trình viên Safe{Wallet}, tiêm mã JavaScript độc hại vào giao diện ký, khiến các signer nhìn thấy một giao dịch hợp lệ trên màn hình nhưng thực chất ký vào payload nâng cấp hợp đồng sang bản độc hại trên thiết bị Ledger. Kết quả: 1,5 tỷ USD (khoảng 401.000 ETH) bị rút mất - vụ trộm tiền số lớn nhất lịch sử, theo xác nhận của FBI (Alert I-022625-PSA, 26/02/2025). Bài học: blind signing (ký mù, không kiểm tra kỹ nội dung) nguy hiểm ngang với để lộ khóa.
Những cách Private Key và Seed Phrase thường bị đánh cắp
Biết kẻ tấn công ra tay bằng cách nào là bước đầu tiên để phòng thủ. Dưới đây là các vector tấn công phổ biến nhất mà giới chuyên gia bảo mật ghi nhận trong năm 2025.
Website ví/DApp giả mạo
Kẻ lừa đảo dựng website nhái giao diện ví hoặc sàn nổi tiếng, thường mua quảng cáo để lên top tìm kiếm. Khi bạn nhập seed phrase để "khôi phục ví", nó rơi thẳng vào tay chúng. Nguyên tắc vàng: không có website hợp pháp nào yêu cầu bạn nhập seed phrase để "xác minh" hay "kết nối".
Extension hoặc app ví không chính thức
Các tiện ích mở rộng trình duyệt giả mạo hoặc app tải từ nguồn không chính thống có thể chứa mã đánh cắp khóa. Chainalysis lưu ý rằng số vụ tấn công ví cá nhân tăng vọt một phần do người dùng cài đặt phần mềm ví từ nguồn không xác thực.
Malware, keylogger, clipboard hijacker
Ba loại mã độc phổ biến:
- Keylogger ghi lại mọi phím bạn gõ, bao gồm cả seed phrase.
- Clipboard hijacker âm thầm thay đổi địa chỉ ví bạn vừa copy thành địa chỉ của kẻ tấn công - bạn dán vào và vô tình chuyển tiền cho chúng.
- Info-stealer quét ổ cứng tìm file chứa khóa hoặc ảnh chụp màn hình.
Giả danh support qua Telegram, Discord, Email
Kẻ lừa đảo giả làm nhân viên hỗ trợ, chủ động nhắn tin khi bạn đăng câu hỏi trong group. Chúng dẫn dụ bạn vào link giả hoặc xin seed phrase để "hỗ trợ kỹ thuật". Đội ngũ support chính thức không bao giờ nhắn tin trước và không bao giờ hỏi seed phrase.
Lưu seed phrase trên ảnh chụp, cloud, note, chat app
Đây là sai lầm phổ biến nhất. Chụp màn hình seed phrase, lưu vào Google Photos, ghi vào Notes đồng bộ đám mây, hay gửi cho chính mình qua Telegram - tất cả đều đưa khóa lên môi trường online. Như Gnosis (02/07/2026) cảnh báo: "Anything digital, a photo, a cloud note, a password manager entry, is one hacked account away from empty" (bất cứ thứ gì dạng số chỉ cách việc mất sạch tiền đúng một tài khoản bị hack).
Ký giao dịch hoặc approve token mà không kiểm tra
Như đã phân tích qua vụ Bybit, thói quen ký nhanh mà không đọc kỹ nội dung giao dịch có thể khiến bạn cấp quyền vô hạn cho hợp đồng độc hại. Đây là vector đặc biệt nguy hiểm trong DeFi.
7 nguyên tắc bảo mật Private Key nhà đầu tư cần áp dụng
Private Key không thể thay đổi như mật khẩu thông thường, vì vậy bảo mật khóa cần được xây dựng theo nguyên tắc ngăn lộ khóa, giảm điểm tấn công và luôn có phương án khôi phục. Bảy nguyên tắc dưới đây giúp nhà đầu tư hạn chế những sai sót phổ biến trong quá trình sử dụng và lưu trữ crypto.
Không chia sẻ Private Key/Seed Phrase dưới bất kỳ hình thức nào
Private Key và Seed Phrase là thông tin xác thực quan trọng nhất để kiểm soát tài sản. Không gửi chúng qua tin nhắn, email, biểu mẫu trực tuyến hay cung cấp cho bất kỳ người nào, kể cả người tự nhận là nhân viên hỗ trợ ví hoặc sàn giao dịch.
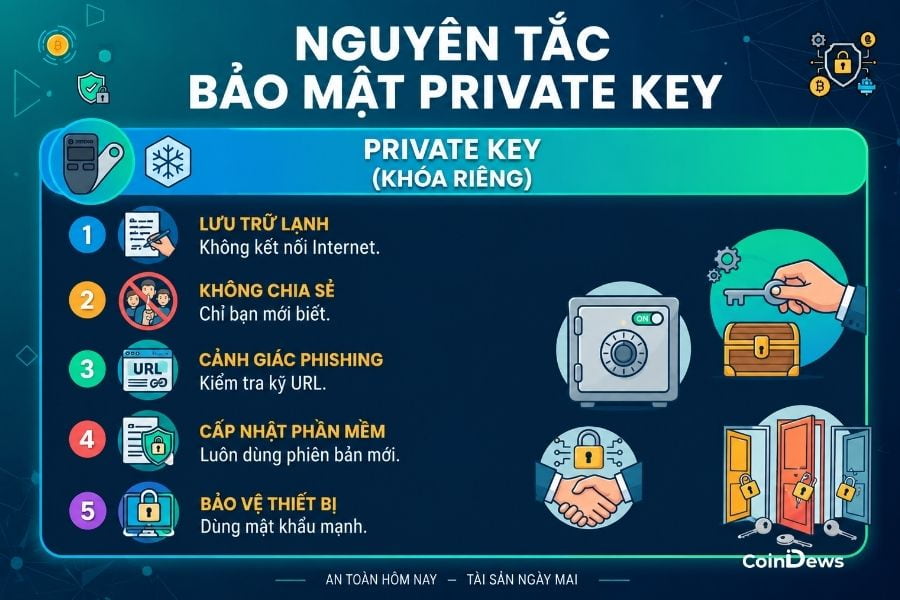
Hạn chế chia sẻ ví riêng tư, seed phrase dưới mọi hình thức
Không lưu khóa trên môi trường trực tuyến thiếu bảo mật
Ảnh chụp màn hình, ghi chú trên điện thoại, email, Google Drive hoặc các ứng dụng lưu trữ trực tuyến đều có thể trở thành mục tiêu của mã độc và tấn công tài khoản. Với Private Key hoặc Seed Phrase, ưu tiên phương án lưu trữ offline và hạn chế tối đa việc đưa khóa lên thiết bị kết nối Internet.
Sao lưu offline bằng giấy, kim loại hoặc phương án phù hợp
Bản sao offline giúp giảm nguy cơ mất quyền truy cập khi thiết bị hỏng, thất lạc hoặc bị nhiễm mã độc. Có thể sử dụng giấy hoặc vật liệu bền như kim loại, đồng thời bảo quản bản sao ở nơi kín đáo, chống ẩm, chống cháy và chỉ người được ủy quyền mới có thể tiếp cận.
Kiểm tra đúng website, ứng dụng và extension trước khi dùng
Nhiều vụ mất crypto không bắt nguồn từ blockchain mà đến từ website giả mạo, ứng dụng nhái hoặc extension độc hại. Trước khi kết nối ví hoặc ký giao dịch, hãy kiểm tra đúng tên miền, nguồn tải, nhà phát triển và quyền mà ứng dụng yêu cầu.
Phân tách ví giao dịch, ví airdrop và ví lưu trữ dài hạn
Không nên dùng một ví cho mọi hoạt động, đặc biệt khi thường xuyên kết nối với dApp hoặc tham gia airdrop. Có thể phân tách thành:
- Ví lưu trữ dài hạn: chứa phần tài sản chính, hạn chế kết nối dApp.
- Ví giao dịch: phục vụ hoạt động mua bán và chuyển khoản thường xuyên.
- Ví tương tác: dùng cho airdrop, dApp hoặc các giao thức có mức độ rủi ro cao hơn.
Cách phân tách này không loại bỏ hoàn toàn rủi ro nhưng giúp khoanh vùng thiệt hại nếu một ví bị xâm phạm.
Cập nhật thiết bị, trình duyệt và phần mềm ví
Thiết bị và phần mềm lỗi thời có thể tồn tại lỗ hổng bảo mật bị khai thác. Nhà đầu tư nên cập nhật hệ điều hành, trình duyệt, ứng dụng ví và firmware của hardware wallet từ nguồn chính thức, đồng thời tránh cài phần mềm không rõ nguồn gốc.
Chuẩn bị kế hoạch khôi phục và kế thừa tài sản
Bảo mật không chỉ là chống mất Private Key mà còn phải đảm bảo tài sản có thể được khôi phục khi thiết bị hỏng hoặc chủ sở hữu không thể tiếp tục quản lý ví. Hãy xác định trước cách khôi phục ví, nơi lưu bản sao và phương án kế thừa phù hợp, nhưng tuyệt đối không công khai Seed Phrase trong quá trình lập kế hoạch.
Cần làm gì nếu nghi ngờ Private Key hoặc Seed Phrase đã bị lộ?
hi nghi ngờ Private Key hoặc Seed Phrase bị lộ, điều quan trọng nhất là hành động nhanh thay vì tiếp tục sử dụng ví cũ. Mục tiêu lúc này là hạn chế khả năng kẻ xấu kiểm soát tài sản và giảm thiểu thiệt hại nếu khóa đã bị đánh cắp.
Ngừng sử dụng ví cũ cho mục đích lưu trữ
Nếu Private Key hoặc Seed Phrase đã bị lộ, ví cũ không còn phù hợp để lưu trữ tài sản dài hạn. Không tiếp tục nạp thêm tiền hoặc sử dụng ví này như một tài khoản an toàn, ngay cả khi chưa phát hiện giao dịch bất thường.
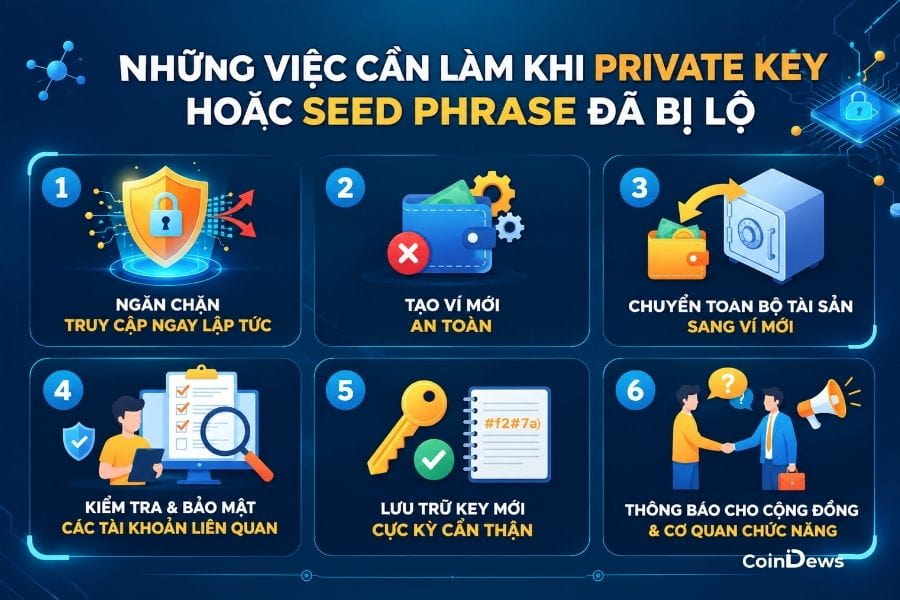
Khi đã bị lộ ví thì không lưu trữ tài sản, tạo ví mới
Tạo ví mới trên thiết bị an toàn
Tạo một ví mới bằng thiết bị sạch, cập nhật phần mềm và tải ứng dụng từ nguồn chính thức. Seed Phrase của ví mới phải được tạo và lưu trữ riêng, tuyệt đối không nhập lại cụm từ khôi phục của ví cũ.
Chuyển tài sản còn lại sang ví mới
Sau khi thiết lập ví mới, ưu tiên chuyển tài sản còn lại khỏi địa chỉ có nguy cơ bị xâm phạm. Với tài sản có giá trị lớn, nên kiểm tra kỹ địa chỉ nhận và thực hiện giao dịch thử với số lượng nhỏ trước khi chuyển toàn bộ.
Kiểm tra và thu hồi quyền approve token nếu cần
Nếu ví từng kết nối với dApp, việc chuyển tài sản chưa chắc đã giải quyết toàn bộ rủi ro. Hãy kiểm tra các quyền token approval và thu hồi những quyền không còn cần thiết, đặc biệt với các hợp đồng đáng ngờ hoặc không còn sử dụng.
Theo dõi lịch sử giao dịch on-chain
Blockchain cho phép kiểm tra các giao dịch phát sinh từ địa chỉ ví. Sau khi chuyển tài sản, tiếp tục theo dõi lịch sử on-chain để phát hiện giao dịch bất thường, token bị chuyển đi hoặc hoạt động đáng ngờ liên quan đến ví cũ.
Không tin dịch vụ “khôi phục crypto” yêu cầu trả phí trước hoặc yêu cầu Seed Phrase
Khi mất tài sản, người dùng rất dễ trở thành mục tiêu của các dịch vụ giả mạo quảng cáo khả năng “thu hồi crypto”. Đây thường là dạng lừa đảo tiếp diễn, đặc biệt khi đối tượng yêu cầu phí trước, Private Key, Seed Phrase hoặc quyền truy cập ví. Không cung cấp thông tin khôi phục cho bất kỳ bên nào và cần cảnh giác với những lời hứa lấy lại tài sản chắc chắn.
Private Key và Seed Phrase chính là ranh giới cuối cùng giữa quyền kiểm soát tài sản số và nguy cơ mất trắng. Khi hàng tỷ USD crypto tiếp tục trở thành mục tiêu của hacker, việc bảo vệ khóa riêng tư không còn là lựa chọn, mà đã trở thành nguyên tắc bắt buộc với mọi người dùng crypto. Hãy bắt đầu ngay hôm nay bằng cách kiểm tra nơi bạn đang lưu Seed Phrase, loại bỏ mọi bản sao trên thiết bị online và rà soát lại toàn bộ phương thức bảo mật ví.
Theo dõi Coindews để cập nhật thêm kiến thức về bảo mật crypto, quản trị rủi ro và những thông tin quan trọng giúp bạn chủ động bảo vệ tài sản trước các mối đe dọa ngày càng tinh vi.